
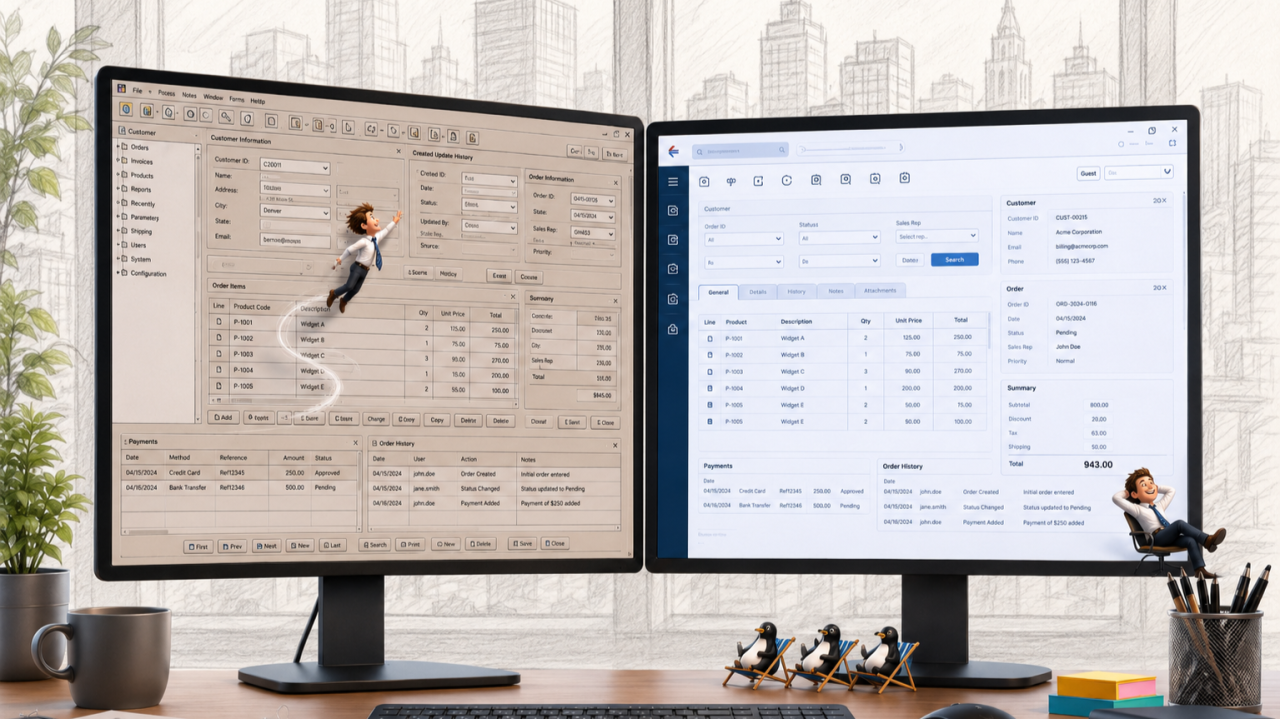
Cuando los clientes piden autoservicio, lo habitual es planificar una aplicación pública nueva. El flujo de trabajo ya existe en la aplicación Java Swing que usa su equipo para atenderlos. Así puede darles acceso directo a una parte controlada de ese flujo mediante el inicio de sesión único, sin construir una segunda aplicación.
Si desarrolla o mantiene una aplicación Java Swing, es muy probable que parte de su equipo haga de intermediario entre el software y el cliente. Una agente de soporte, un administrativo o un empleado de oficina abre la aplicación, encuentra un registro, sigue los pasos del proceso y comunica el resultado a la persona que espera, a menudo por teléfono. Lleva años funcionando. Eso significa que todas las consultas habituales de los clientes, como el estado de un pedido, un cambio de dirección, un documento o una renovación, deben pasar antes por alguien de su equipo.
Visto con distancia, es una API humana. El cliente proporciona la entrada. Su empleado comprueba su identidad, interpreta la solicitud, recorre la aplicación Java Swing y le comunica el resultado. El flujo, las reglas de negocio y los casos excepcionales ya existen. Solo se puede acceder a ellos a través de una persona. Una cola telefónica o una solicitud de soporte termina siendo la pantalla de inicio de sesión más cara que el cliente utilizará jamás.
Cuando alguien pide un portal de autoservicio, conviene recordar que su flujo de trabajo ya existe. Se ejecuta cada día en la aplicación Java Swing que usa su equipo. La pregunta es si merece la pena volver a construir un flujo que funciona, solo para que el cliente pueda acceder directamente a él.
Aquí Webswing actúa como capa de acceso. Ejecuta la aplicación Java Swing existente en el servidor y hace accesible una parte acotada desde el navegador, con inicio de sesión único. Así, la pantalla interna Java Swing de un operador de atención telefónica puede formar parte de un portal de autoservicio. Tras autenticarse, el cliente accede desde el navegador a una parte controlada del proceso existente. Obtiene acceso directo al flujo que necesita sin que usted tenga que construir una segunda aplicación ni convertir su sistema Swing en una aplicación web nueva.
El flujo de trabajo ya existe
«Construimos nuestros sistemas informáticos como construimos nuestras ciudades: a lo largo del tiempo, sin un plan y sobre ruinas». Ellen Ullman lo planteó como advertencia, aunque también señala la solución. Para modernizar una ciudad no la derriba primero. Añade señalización, puertas y un acceso para las visitas. La ciudad sigue funcionando mientras llegan los visitantes. El flujo del portal de autoservicio que le han pedido financiar ya funciona de ese modo. Consultar un pedido, actualizar un dato o descargar un documento son acciones que alguien de su equipo ya realiza en la aplicación. Las reglas, las validaciones y las excepciones aprendidas a lo largo de veinte años ya están en producción, el negocio las conoce y se han probado con el uso diario.
El impulso de construir una segunda aplicación
Cuando el negocio pide un portal de autoservicio, es fácil pensar en construir una segunda aplicación pública que vuelva a implementar lo que ya hace la interna. Un segundo portal obliga a implementar las mismas reglas en dos sitios y mantener dos copias que se van separando. Supone un segundo código base, otro conjunto de pruebas y otra lista de tareas. La primera divergencia llega cuando la nueva versión resuelve un caso excepcional de forma distinta a la anterior. Una reescritura obliga a redescubrir veinte años de reglas desde fuera y con un plazo. Dar acceso a una parte controlada permite reutilizar las reglas que ya funcionan en producción, evitando volver a implementarlas y probar las divergencias entre dos versiones.
Acceso controlado a un flujo concreto
El cliente recibe acceso a un único flujo delimitado, previa autenticación. Hoy ya accede a ese flujo indirectamente, a través de alguien de su equipo. La aplicación funciona de forma centralizada en el servidor y el cliente recibe la interfaz renderizada. El ejecutable de la aplicación, el entorno de ejecución del cliente y el acceso directo a los datos quedan fuera de su alcance. El acceso se protege con inicio de sesión único (SAML 2.0 u OpenID Connect) y TLS. Cada cliente dispone de una sesión de aplicación aislada y todo el despliegue se ejecuta en su infraestructura y bajo sus propios controles. La seguridad se apoya en la arquitectura. El cliente interactúa con un lienzo renderizado y un flujo de eventos. Es más fácil aplicar el principio de mínimo privilegio cuando solo se da acceso al flujo que el cliente necesita.
Dentro del portal que ya tiene
Los clientes deberían sentir que siguen en su sitio web. Una API de JavaScript y un módulo npm integran la vista de la aplicación directamente en el portal de clientes que ya existe. La página, la navegación, las tipografías y la marca siguen siendo suyas, también en las pantallas de inicio de sesión y de carga. Su equipo web puede usar la tecnología que ya conoce para construir la interfaz del portal. El flujo de Swing pasa a formar parte de su sitio web.
El valor está en la continuidad del servicio
Un sistema de cara al cliente tiene una función innegociable: seguir atendiendo a los clientes hoy. Este enfoque mantiene el servicio mientras se hacen cambios. Ahí es donde encaja Webswing, en sistemas grandes, complejos y críticos que vale la pena mantener y donde la seguridad y la continuidad pesan más que la posibilidad de empezar de cero con un código nuevo. El portal crece flujo a flujo: primero el estado de los pedidos, el próximo trimestre los cambios de dirección y después las descargas de documentos. Su equipo sigue atendiendo al resto, la aplicación se comporta como siempre y el producto sigue generando ingresos. Se evita construir una aplicación paralela sin uso real y pedir a los clientes que esperen una segunda versión que podría retrasarse. Cada flujo habilitado empieza a amortizarse en la misma semana en la que se publica, con menos llamadas y un servicio más rápido. La arquitectura está al servicio de la continuidad.
Lo que vio el cliente
El estado de un pedido a las dos de la madrugada, sin esperar al teléfono. Un documento descargado en treinta segundos en vez de «se lo enviaremos en cinco días laborables». Lo que queda fuera de su vista es que le responde la misma aplicación de hace veinte años que usaba el equipo en su nombre. El portal y la pantalla del empleado funcionan como un único sistema en servicio.
Para quién tiene sentido este enfoque
Este enfoque ofrece una vía rápida y realista de autoservicio a clientes autenticados mediante un flujo que ya funciona en producción. Una aplicación de consumo pensada primero para móviles y para millones de usuarios anónimos requiere otro diseño y otro presupuesto. Si con el tiempo un flujo habilitado supera las posibilidades de la pantalla compartida y necesita una interfaz pública propia, puede reconstruir esa pantalla en la tecnología web que prefiera sobre la misma plataforma. El resto sigue prestando servicio.
El cliente se atendió por su cuenta. La aplicación ni se enteró.
Fuentes
• Ellen Ullman, The dumbing-down of programming (Salon, 1998), «Construimos nuestros sistemas informáticos como construimos nuestras ciudades»
• OWASP, principios de autenticación y control de acceso (inicio de sesión único, mínimo privilegio, defensa en profundidad)
• OWASP, Session Management Cheat Sheet (gestión aislada de las sesiones de cada usuario)
• OpenID Connect y SAML 2.0 (estándares de inicio de sesión único federado)
• Documentación de Webswing, introducción a 26.1 (la aplicación Java Swing existente se ejecuta en el servidor; no se instala nada en el cliente; SSO por SAML2 u OpenID Connect)
• Documentación de Webswing, API de JavaScript y módulo npm (integración de la vista de Webswing en una aplicación web existente)
• Documentación de Webswing 26.1, personalización y marca (CSS, marca, tipografías, personalización del inicio de sesión y los diálogos)
arrow_back_ios


