
Wenn Kunden einen Self-Service wünschen, wird meist eine neue öffentliche Anwendung geplant. Dabei gibt es den Arbeitsablauf schon in der Java-Swing-Anwendung, mit der Ihre Mitarbeiter heute die Kunden betreuen. So können Sie einen klar abgegrenzten Teil davon per Single Sign-on direkt für Kunden öffnen, ohne eine zweite Anwendung zu entwickeln.
Wenn Sie eine Java-Swing-Anwendung entwickeln oder betreuen, vermitteln einige Ihrer Benutzer mit ziemlicher Sicherheit zwischen der Software und den Kunden. Ein Supportmitarbeiter, eine Sachbearbeiterin oder ein Filialmitarbeiter öffnet die Anwendung, sucht einen Datensatz, klickt sich durch einen Ablauf und teilt der wartenden Person das Ergebnis mit, oft am Telefon. Das funktioniert seit Jahren. Doch dadurch muss jede Routineanfrage, ob Bestellstatus, Adressänderung, Dokument oder Verlängerung, zunächst über einen Ihrer Mitarbeiter laufen.
Nüchtern betrachtet ist das eine menschliche API. Der Kunde liefert die Eingabe. Ein Mitarbeiter prüft seine Identität, versteht die Anfrage, klickt sich durch die Java-Swing-Anwendung und gibt das Ergebnis weiter. Der Arbeitsablauf, die Geschäftsregeln und die Sonderfälle existieren bereits. Sie sind nur über eine Person erreichbar. Die Telefonwarteschlange oder das Supportticket wird so zum teuersten Anmeldebildschirm, den der Kunde je benutzt.
Wenn also jemand ein Self-Service-Portal für Kunden verlangt, lohnt sich ein genauer Blick. Der zugehörige Arbeitsablauf läuft täglich in der Java-Swing-Anwendung, mit der Ihre eigenen Benutzer arbeiten. Die Frage ist, ob es sich lohnt, einen funktionierenden Ablauf neu zu entwickeln, nur damit Kunden direkt darauf zugreifen können.
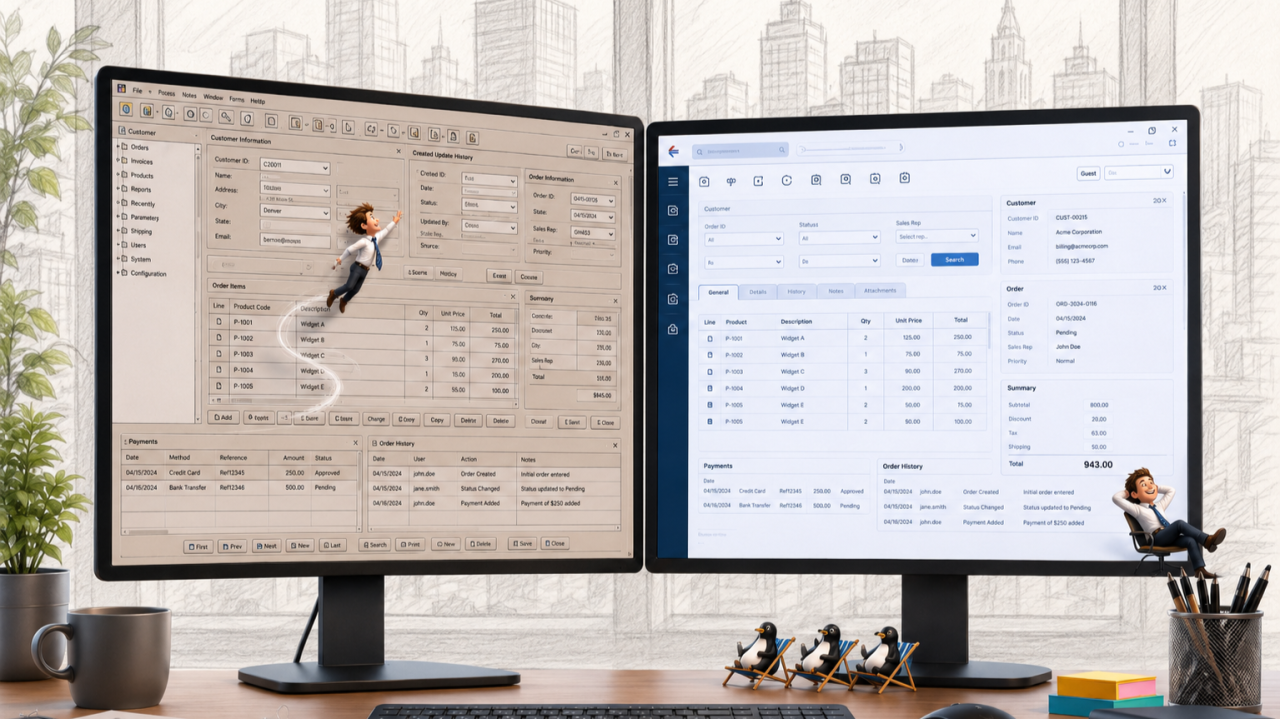
Webswing bildet hier die Bereitstellungsschicht. Ihre vorhandene Java-Swing-Anwendung läuft auf dem Server, und ein klar abgegrenzter Teil wird nach der Anmeldung per Single Sign-on im Browser zugänglich. So kann die interne Java-Swing-Maske eines Callcenter-Mitarbeiters zum Self-Service-Portal werden. Authentifizierte Kunden erhalten im Browser direkten Zugriff auf den ausgewählten Teil des vorhandenen Ablaufs. Eine zweite Anwendung und ein Umbau des Swing-Systems zu einer neuen Webanwendung entfallen.
Der Arbeitsablauf ist bereits vorhanden
„Wir bauen unsere Computersysteme, wie wir unsere Städte bauen: über lange Zeit, ohne Plan und auf Ruinen.“ Ellen Ullman meinte das als Warnung, deutete damit aber auch eine Lösung an. Bei der Modernisierung einer Stadt reißt man sie nicht ab. Man ergänzt Wegweiser, Tore und einen Besuchereingang. Die Stadt funktioniert weiter, während die Besucher ankommen. Der Arbeitsablauf für das Self-Service-Portal, das Sie finanzieren sollen, läuft im Grunde bereits so. Einen Bestellstatus abrufen, Daten aktualisieren oder ein Dokument herunterladen: Alles erledigt heute schon jemand in Ihrer Anwendung. Die Regeln, Prüfungen und Sonderfälle, die Sie sich in zwanzig Jahren erarbeitet haben, sind im Produktivbetrieb bekannt und durch die tägliche Nutzung erprobt.
Warum eine zweite Anwendung selten die beste erste Reaktion ist
Wenn die Fachabteilung ein Self-Service-Portal anfragt, liegt es nahe, eine zweite öffentliche Anwendung zu entwickeln, die die Funktionen des internen Werkzeugs erneut umsetzt. Dann müssen Sie dieselben Regeln an zwei Stellen implementieren und zwei Kopien pflegen, die sich mit der Zeit auseinanderentwickeln. Dazu kommen eine zweite Codebasis, eine zweite Testsuite und ein zweiter Backlog. Die erste Verhaltensabweichung zeigt sich, sobald die neue Anwendung einen Sonderfall anders behandelt. Bei einer Neuentwicklung müssen Sie zwanzig Jahre an Regeln unter Zeitdruck von außen rekonstruieren. Geben Sie einen klar abgegrenzten Teil frei, verwenden Sie die Regeln aus dem Produktivbetrieb weiter. Sie müssen diese weder neu implementieren noch Abweichungen zwischen zwei Versionen testen.
Kontrollierter Zugang zu einem ausgewählten Ablauf
Der Kunde erhält nach der Authentifizierung Zugriff auf genau den kontrollierten Ablauf, den er heute schon indirekt über einen Mitarbeiter erreicht. Die Anwendung läuft zentral auf dem Server. Beim Kunden kommt die gerenderte Oberfläche an. Anwendungsdateien, Client-Laufzeitumgebung und direkter Zugriff auf die Datenschicht bleiben beim Betreiber. Single Sign-on (SAML 2.0 oder OpenID Connect) und TLS schützen den Zugang. Jeder Kunde erhält eine isolierte Anwendungssitzung. Die gesamte Installation läuft auf Ihrer Infrastruktur unter Ihren eigenen Kontrollen. Die Sicherheit ergibt sich damit aus der Architektur. Was der Kunde bedient, sind eine gerenderte Zeichenfläche und ein Ereignisstrom. Das Prinzip der geringsten Rechte lässt sich leichter durchsetzen, weil Sie nur den benötigten Arbeitsablauf freigeben.
Direkt im vorhandenen Portal
Kunden sollen auf Ihrer Website bleiben. Über eine JavaScript-API und ein npm-Modul lässt sich die Anwendungsansicht direkt in Ihr bestehendes Kundenportal einbetten. Seite, Navigation, Schriften und Markenauftritt bleiben Ihre eigenen, bis hin zu Anmelde- und Ladebildschirmen. Für die Portaloberfläche kann Ihr Webteam seine gewohnte Technologie verwenden. Der Swing-Arbeitsablauf wird Teil Ihres Webauftritts.
Der Nutzen liegt im laufenden Betrieb
Ein Kundensystem hat eine unverhandelbare Aufgabe: Es muss Kunden auch heute bedienen. Bei diesem Vorgehen läuft der Service während der Änderungen weiter. Genau hier passt Webswing, zu großen, komplexen und geschäftskritischen Systemen, bei denen ein sicherer, kontinuierlicher Betrieb wichtiger ist als eine saubere neue Codebasis. Das Portal wächst um jeweils einen Arbeitsablauf: erst der Bestellstatus, im nächsten Quartal Adressänderungen, danach Dokument-Downloads. Ihre Mitarbeiter betreuen alle anderen Kunden weiter, die Anwendung verhält sich wie zuvor, und das Produkt erwirtschaftet weiterhin Umsatz. Im Hintergrund muss niemand eine Parallelentwicklung aufbauen, und Kunden müssen nicht auf eine zweite Version warten, die sich verzögern kann. Jeder freigeschaltete Arbeitsablauf macht sich schon in der Woche der Einführung durch weniger Anrufe und schnelleren Service bezahlt. Die Architektur dient der Betriebskontinuität.
Was der Kunde sah
Den Bestellstatus um zwei Uhr morgens, ohne Telefonwarteschlange. Ein Dokument in dreißig Sekunden statt „Wir schicken es Ihnen innerhalb von fünf Werktagen“. Für den Kunden bleibt im Hintergrund, dass die Antwort aus derselben zwanzig Jahre alten Anwendung kommt, die Ihre Mitarbeiter schon immer für ihn bedient haben. Das Portal und die Maske des Mitarbeiters sind Teil desselben laufenden Systems.
Für welche Kunden sich der Ansatz eignet
Der Ansatz bietet authentifizierten Kunden einen schnellen, praktikablen Weg zum Self-Service über einen Ablauf, der sich bereits im Produktivbetrieb bewährt hat. Eine Mobile-First-Anwendung für Millionen anonymer Verbraucher erfordert ein anderes Konzept und ein anderes Budget. Wenn ein freigegebener Ablauf der gemeinsamen Maske entwächst und eine eigene öffentliche Oberfläche braucht, können Sie genau diese Ansicht auf derselben Plattform mit der Webtechnologie Ihrer Wahl neu entwickeln. Alle anderen Bereiche bleiben in Betrieb.
Der Kunde hat sich selbst bedient. Die Anwendung hat nichts davon bemerkt.
Quellen
• Ellen Ullman, The dumbing-down of programming (Salon, 1998), „Wir bauen unsere Computersysteme, wie wir unsere Städte bauen“
• OWASP, Grundsätze zur Authentifizierung und Zugriffskontrolle (Single Sign-on, geringste Rechte, mehrschichtige Absicherung)
• OWASP, Session Management Cheat Sheet (isolierte Sitzungsverwaltung pro Benutzer)
• OpenID Connect und SAML 2.0 (Standards für föderiertes Single Sign-on)
• Webswing-Dokumentation, Überblick zu 26.1 (bestehende Java-Swing-Anwendung läuft zentral auf dem Server; keine Installation auf dem Client; SSO über SAML2 oder OpenID Connect)
• Webswing-Dokumentation, JavaScript-API / npm-Modul (Einbettung der Webswing-Ansicht in eine bestehende Webanwendung)
• Webswing-Dokumentation, Anpassung und Branding in 26.1 (CSS, Markenauftritt, Schriften, Anpassung der Anmeldung und Dialoge)
arrow_back_ios


